



- 글자크기


"AI도 못 뚫은 생체인식"…셀바스AI, 음성 인식 보안으로 금융권 연쇄 해킹 '해답 제시'
한컴위드와 제로트러스트·양자 기반 차세대 솔루션으로 'AI로 AI 공격 막는' 답안까지
박기훈 기자
| pkh@newsprime.co.kr |
2026.10.06 09:46:42
한컴위드와 제로트러스트·양자 기반 차세대 솔루션으로 'AI로 AI 공격 막는' 답안까지
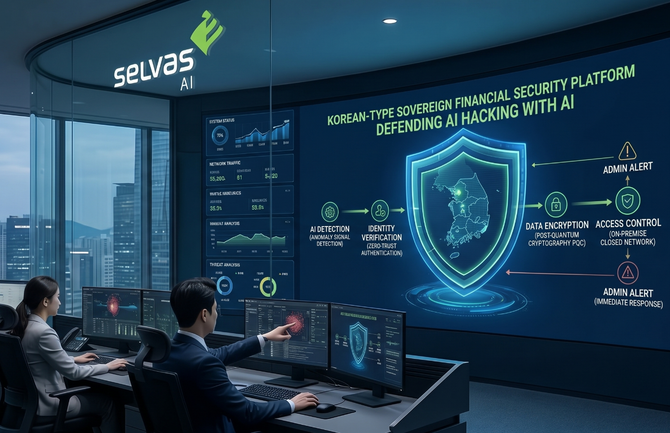
셀바스AI가 음성인식 기술을 활용한 생체인식 보안은 물론, 한컴위드와의 동맹을 통해 제로트러스트와 양자 등을 활용한 AI 시대의 차세대 금융보안 시장까지 겨냥하고 나서 주목받고 있다. ⓒ 제미나이 생성 이미지
[프라임경제] 최근 국내 금융권을 뒤흔든 연쇄 해킹 사태가 '인공지능(AI) 보안' 시장의 판을 바꾸고 있다. 이러한 가운데 셀바스AI(108860)가 음성인식 기술을 활용한 생체인식 보안은 물론, 한컴위드(054920)와의 동맹을 통해 제로트러스트와 양자 등을 활용한 AI 시대의 차세대 금융보안 시장까지 겨냥하고 나서 주목받고 있다.
◆ AI도 뚫지 못한 생체 인식…음성 기술로 꿰찬 '보안 시장 강자'
현재 셀바스AI는 외부 클라우드 연결이 필수적인 타사 API와 달리, 기업 내부망이나 국가 기관의 폐쇄망 환경에 직접 구축(온프레미스)할 수 있는 엔진을 금융권에 국가기관에 제공하고 있다.
이를 통해 관제 과정에서 수집되는 민감한 개인 정보, 통화 녹취록, 기밀 데이터가 외부 서버로 유출되는 것을 원천 차단해 최고 수준의 정보 보안 등급을 유지하도록 도와준다.
특히 강점을 지니고 있는 음성인식(STT) 기술 역시 금융권에 도입하고 있다. 음성인식 기술은 금융권 고객센터 등에 공급되고 있으며 최근에는 가상자산 거래소 빗썸 고객센터에도 상용화됐다.
실시간 통화 내용을 텍스트로 변환해 보이스피싱이나 스미싱에 자주 사용되는 범죄 시나리오 키워드를 즉각 탐지한다. 사기 이력이 있는 범죄자의 목소리 데이터베이스와 실시간으로 대조해 음성 합성 피싱 범죄를 효과적으로 방어토록 도와주는 역할을 한다.
이와 같이 음성을 활용한 생체인식 보안은 금융권의 해킹 방지에서도 큰 강점으로 작용한다.
실제로 주요 5대 은행이 이번에 AI 해킹 공격을 받았지만 결과는 달랐다. 신한·KB국민·하나은행에서는 고객정보가 유출된 반면 우리·NH농협은행에서는 현재까지 정보 유출이 확인되지 않았다.
우리·NH농협은행의 경우 외부에서 업무시스템에 접근할 수 있는 경로를 줄이거나, 접근이 필요한 경우에는 단말기와 사용자에 대한 추가 인증을 적용했다. 특히 업무시스템에 접속할 때도 별도의 인증서와 생체인증을 요구한 점들이 주효했다.
윤승현 셀바스AI 사장은 "AI 해킹 등으로 보안 시장의 패러다임이 바뀌고 있으나, 생체인식은 이러한 시대의 변화에서도 가장 큰 방어수단으로 작용한다"며 "기존 지문인식 등에서 음성으로 확대되고 있어 당사의 역할이 점차 확대될 것"이라고 짚었다.
◆ 제로트러스트부터 양자까지 미래 보안 선점까지…"AI로 AI 공격 막는다"
뿐만 아니라 셀바스AI는 한컴위드와 함께 차세대 AI 해킹 방어 솔루션 개발도 진행 중이다.
핵심은 'AI가 AI 해킹을 방어하는 한국형 금융보안 플랫폼'이다. 기존 보안은 방화벽과 백신을 중심으로 이미 알려진 공격을 차단하는 방식이었다. 셀바스AI는 AI가 수많은 접속·인증·행동 데이터를 실시간 분석하고 이상징후를 발견한 뒤 인증과 암호화, 접근통제까지 연계하는 능동형 방어체계를 수립한다.
최근 금융권에서 발생한 연쇄 침해사고는 이 같은 변화가 더 이상 미래 이야기가 아니라는 사실을 보여줬다. 금융당국에 따르면 신한은행, KB국민은행, 하나은행, BNK부산은행을 비롯해 저축은행과 캐피탈사 등 다수 금융회사에서 침해사고가 확인됐으며 복수 금융사에서 동일 공격자의 IP가 발견됐다.
특히 공격자가 IP를 변경하면서 공격을 이어갔으며 AI 도구를 이용해 여러 금융회사를 대상으로 대량 자동화 공격을 수행했을 가능성까지 제기되고 있다.
금융기관 입장에서는 완전히 다른 보안체계가 필요하다. 수십만·수백만 건의 접속 가운데 사람이 이상행위를 일일이 찾아내는 것은 사실상 불가능하다. 따라서 공격 AI에 대응하는 '방어 AI'가 필요해진다. 양사는 이점에 주목했다.
셀바스AI는 데이터를 이해하고 이상행위를 판단하는 AI 두뇌를, 한컴위드는 인증·암호화·제로트러스트를 통해 실제 접근을 통제하는 보안 방패를 담당하는 구조다.
특히 한컴위드가 보유한 양자내성암호(PQC) 기술이 셀바스AI의 AI 분석기술과 결합할 경우 금융기관은 'AI 이상행위 탐지→제로트러스트 지속 인증→PQC·데이터 암호화라는 다층 방어구조를 구축할 수 있다.
궁극적으로 'AI 탐지→위험도 판단→지속 인증→접근통제→데이터 암호화→관리자 경고'까지 하나의 시스템에서 작동하는 AI 기반 통합 금융보안 플랫폼으로 확장한다는 계획이다.
◆ "'한국형 소버린 AI 보안' 모델로 자리매김할 것"
윤 사장은 "양사가 국내 기업이라는 점에서 금융기관의 민감 데이터를 외부 글로벌 클라우드에 의존하지 않는 '한국형 소버린 AI 보안' 모델로 발전할 가능성도 크다"고 짚었다.
이어 "이번에 해킹 사태가 발생한 은행, 저축은행, 캐피탈 등을 비롯해 카드, 증권, 보험, 가상자산 거래소 등 사실상 금융산업 전체를 대상으로 한다"며 "여기에 공공기관, 국방, 의료, 통신, 데이터센터, 제조업 등 개인정보와 국가·기업 핵심 정보를 보유한 산업까지 확대할 것"이라고 강조했다.
또한 "AI가 공격 도구로 본격 활용되기 시작하면 AI 보안은 특정 산업의 선택적인 솔루션이 아니라 기업의 필수 인프라가 될 가능성이 높다"고 덧붙였다.
한 보안업계 관계자는 "최근 기존 보안체계의 한계가 드러난 가운데 AI와 차세대 인증·암호화 기술을 동시에 보유한 국내 기업들의 움직임이 빨라지고 있다"며 "AI의 강자인 셀바스AI와 보안 업계의 강자인 한컴위드가 만나 금융권 AI 보안시장을 공략한다는 점에서 양사의 행보가 시장의 새로운 관심사로 떠오를 것"이라고 전망했다.
한편 이억원 금융위원장은 지난 4일 금융권 사이버 침해위협 대응을 위한 '긴급 점검회의'를 개최하고 금융회사의 외부 접근을 원칙적으로 전면 차단하고 'AI에는 AI로 맞서는' 선제적 보안체계를 구축할 것을 강조했다.
이와 함께 금융사들에게 제로트러스트 원칙에 기반한 보안체계 고도화 등 AI 기반 보안체계 전환에도 박차를 가할 것을 요청했다.


저작권자(c) 프라임경제, 무단전재 및 재배포금지, AI 학습 및 활용 금지
많이 본 뉴스


(우) 07333 서울시 영등포구 여의대방로67길 9 (여의도동 44-33) 두일빌딩3층 | Tel : 02-761-6114 | Fax : 02-761-6163
상호명 : (주)프라임경제 (제호:프라임경제) | 회장 : 이승찬 | 발행인 : 이종엽 | 편집인 : 이 호 | 청소년보호관리책임자 : 정호수
인터넷신문 등록 No.서울,아00487 등록일자:2008년01월04일 발행일자:2005년10월01일
Copyright ⓒ 2005 프라임경제 All rights reserved.
「본지는 한국신문윤리위원회의 서약사로서 신문윤리강령을 준수합니다.」
상호명 : (주)프라임경제 (제호:프라임경제) | 회장 : 이승찬 | 발행인 : 이종엽 | 편집인 : 이 호 | 청소년보호관리책임자 : 정호수
인터넷신문 등록 No.서울,아00487 등록일자:2008년01월04일 발행일자:2005년10월01일
Copyright ⓒ 2005 프라임경제 All rights reserved.
「본지는 한국신문윤리위원회의 서약사로서 신문윤리강령을 준수합니다.」

모바일 보기